市民の方から「フィッシング詐欺」についての情報提供と注意喚起を。とのご連絡を頂きました。
以前は、メールを良く読むと「日本語がおかしいよね。」と、わかったものですが。
現在は手口も巧妙になっており、本物か嘘かを見抜くことが難しくなってきています。
1 「不正利用を検知しました」型
「カードが不正利用された可能性があります」「口座を一時停止しました」など、不安をあおって偽サイトへ誘導します。
2 「本人確認・利用制限解除」型
「本人認証が必要」「24時間以内に確認しないと利用停止」などと急がせ、ID・パスワード、カード番号、暗証番号などを入力させます。
3 ワンタイムパスワードまで盗む
偽サイトにカード番号等を入力させたあと、本物のサービス側で認証を試み、届いたワンタイムパスワードまで入力させる手口があります。つまり、「認証コードが届いたから本物」とは限りません。
4 SMSを使う「スミッシング」
カード会社・銀行・決済サービスなどを装ったSMSから偽サイトへ誘導します。2026年も増加傾向が報告されています。
5 本物らしいURL・画面を使う
正規サービスのドメインや短縮URLなどを悪用して、見た目だけでは判断しにくくするケースも増えています。
6「未払い」「返金」「ポイント失効」型
「支払いが完了していません」「返金があります」「ポイントが失効します」なども現在多く使われています。
特に2026年9月時点では、カード会社・銀行をかたるフィッシングは、8月だけでも国内のフィッシング報告は 82,338件、そのうちクレジット・信販系が約29%、銀行系が約2.4%とのこと。
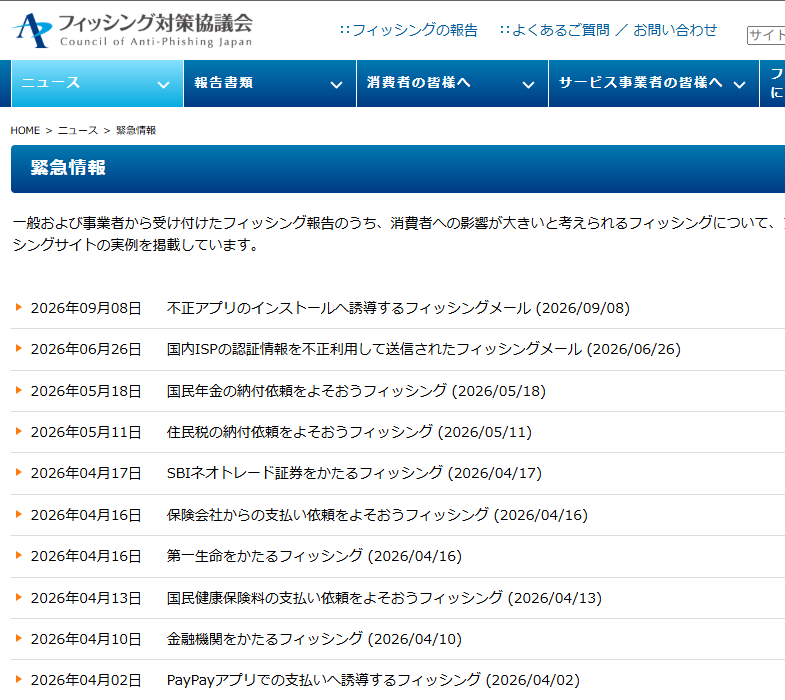
上記の図は、フィッシング対策協議会で発信している情報ですが、こうして緊急情報を見るだけでも、なんでもありで、仕掛けてくることがわかりますね。
詳細は、こちらのサイトをご覧ください。⇒ https://www.antiphishing.jp/news/alert/
詐欺に遭わないために、どうしたらいいか?
例えば、国民健康保険料の支払いなら、市役所に直接、問い合わせる。
例えば、カード会社からだったら、「オリコ 詐欺」で検索をかけて調べてください。
必ず公式ホームページで注意喚起がされていますし、詐欺に遭ってしまった場合の対応も掲載されていたりします。
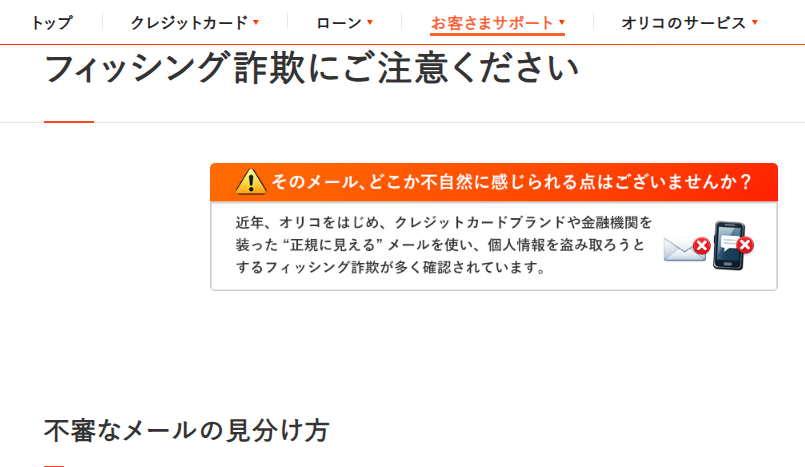
どちらにしても、銀行口座を入力させたり、カード番号やパスワードを問合せること。入力させること事態がないです。
そして、まずは、焦らず、鵜呑みにせず。疑うこと。
そして、カード会社等に直接、問合せることで被害を防ぐことができます。
私も気を付けます!
情報提供ありがとうございました。

